計算機網(wǎng)絡通信過程中的加密技術與CA證書應用
計算機網(wǎng)絡技術是現(xiàn)代社會信息交互的基礎,其核心在于實現(xiàn)安全、可靠的數(shù)據(jù)通信。一個完整的通信過程涉及多個層次,而加密技術與CA證書則是保障這一過程安全性的關鍵技術。本文將系統(tǒng)性地闡述三者之間的關系,展示它們如何協(xié)同工作,為現(xiàn)代網(wǎng)絡服務提供堅實的安全保障。
一、 計算機網(wǎng)絡通信過程
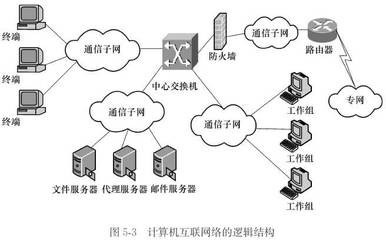
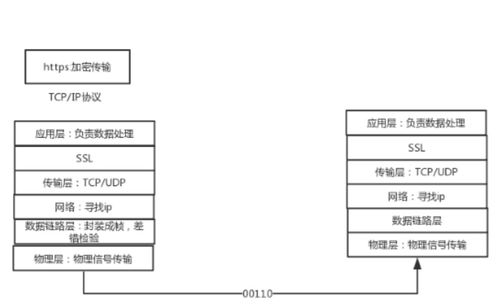
一個典型的計算機網(wǎng)絡通信過程遵循分層模型(如OSI七層模型或TCP/IP四層模型),從應用層到物理層,數(shù)據(jù)經過封裝、傳輸和解封裝。基本步驟如下:
- 發(fā)起請求:用戶在應用層(如瀏覽器)發(fā)起請求,數(shù)據(jù)在傳輸層被分割成數(shù)據(jù)段,并加上源端口和目的端口信息。
- 網(wǎng)絡尋址:在網(wǎng)絡層,數(shù)據(jù)段被封裝成數(shù)據(jù)包,并添加源IP地址和目的IP地址,以便在網(wǎng)絡中路由。
- 鏈路傳輸:在數(shù)據(jù)鏈路層,數(shù)據(jù)包被封裝成幀,添加MAC地址,通過物理介質(如網(wǎng)線、光纖)在本地網(wǎng)絡中傳輸或跨網(wǎng)絡路由。
- 響應與交付:目的主機接收到信號后,逆向解封裝各層頭部信息,最終將數(shù)據(jù)交付給目標應用程序。
在整個過程中,數(shù)據(jù)在公共網(wǎng)絡(如互聯(lián)網(wǎng))中傳輸,面臨著被竊聽、篡改和偽裝的風險。這就需要加密技術介入。
二、 核心加密技術
加密技術是保護數(shù)據(jù)在傳輸和存儲中機密性與完整性的手段,主要分為兩大類:
- 對稱加密:加密和解密使用同一把密鑰,算法高效,速度快,適合加密大量數(shù)據(jù)。常見算法有AES、DES。其核心挑戰(zhàn)在于如何安全地將密鑰分發(fā)給通信雙方。
- 非對稱加密:使用一對數(shù)學上關聯(lián)的密鑰:公鑰和私鑰。公鑰公開,用于加密;私鑰保密,用于解密。反之,私鑰簽名,公鑰驗簽。常見算法有RSA、ECC。它解決了密鑰分發(fā)問題,但計算復雜,速度較慢。
在實際網(wǎng)絡通信中(如HTTPS),通常采用混合加密機制:使用非對稱加密安全地協(xié)商一個臨時會話密鑰,然后使用對稱加密來加密后續(xù)的實際通信數(shù)據(jù),兼顧了安全與效率。
三、 CA證書:信任的基石
非對稱加密雖然解決了密鑰分發(fā),但引入了新的問題:如何確認你收到的公鑰確實屬于你希望通信的對方,而非攻擊者偽裝的?這就需要數(shù)字證書和證書頒發(fā)機構(CA)。
- 數(shù)字證書:相當于網(wǎng)絡實體的“數(shù)字身份證”,其中包含了持有者的公鑰、身份信息(如域名、組織名稱)以及由CA施加的數(shù)字簽名。
- 證書頒發(fā)機構(CA):是受信任的第三方權威機構。其核心作用是驗證證書申請者的真實身份,并為通過驗證的申請者簽發(fā)數(shù)字證書,用自己的私鑰對證書內容進行簽名。
- 信任鏈的建立:操作系統(tǒng)和瀏覽器內置了受信任的根CA證書及其公鑰。當客戶端(如瀏覽器)收到服務器證書時,會使用內置的根CA公鑰驗證該證書上CA簽名的有效性。如果驗證通過,則信任該證書中的服務器公鑰。
四、 技術融合:以HTTPS為例
在計算機網(wǎng)絡技術服務中,三者緊密結合,最典型的應用即是HTTPS協(xié)議:
- 建立安全連接(SSL/TLS握手):客戶端訪問HTTPS網(wǎng)站時,服務器首先發(fā)送其CA簽名的數(shù)字證書。
- 驗證與信任:客戶端驗證證書的有效性(是否過期、域名是否匹配、CA簽名是否可信)。驗證通過后,客戶端信任證書中的服務器公鑰。
- 密鑰協(xié)商:客戶端生成一個隨機的會話密鑰(對稱密鑰),并用服務器公鑰加密后發(fā)送給服務器。只有擁有對應私鑰的服務器才能解密獲得該會話密鑰。
- 安全通信:此后,雙方使用共享的會話密鑰,利用對稱加密算法對所有的HTTP通信內容進行快速加密和解密,保障數(shù)據(jù)傳輸?shù)臋C密性和完整性。
五、
計算機網(wǎng)絡通信過程構成了數(shù)據(jù)流動的管道,加密技術為管道中的內容提供了保護箱,而CA證書體系則為保護箱的交換建立了可信的起點和身份擔保。三者環(huán)環(huán)相扣,共同構筑了現(xiàn)代網(wǎng)絡服務的安全基石——從網(wǎng)上銀行、電子商務到企業(yè)VPN和政務系統(tǒng),無處不在的HTTPS“小鎖”圖標,正是這套技術體系成功應用的直觀體現(xiàn)。隨著網(wǎng)絡威脅的不斷演變,這些技術也在持續(xù)發(fā)展和強化,以應對新的挑戰(zhàn),確保網(wǎng)絡空間的可信、可靠與安全。
如若轉載,請注明出處:http://www.zhenyesujiaohuizhuyangguang.cn/product/10.html
更新時間:2026-10-14 20:34:37